答案很明确:SM2是四可设备满足国网加密规范、实现身份可信与数据防篡改的硬性技术门槛。不装它,设备连调度主站的门都进不去。这并非夸大其词——2023年华东某地市供电公司就曾因一批四可终端未内置SM2加密模块,导致并网验收拖延47天,直接损失电费结算窗口期。下面从工程落地角度,把这件事掰开揉碎讲清楚。
四可设备到底指什么?为什么加密是刚需?
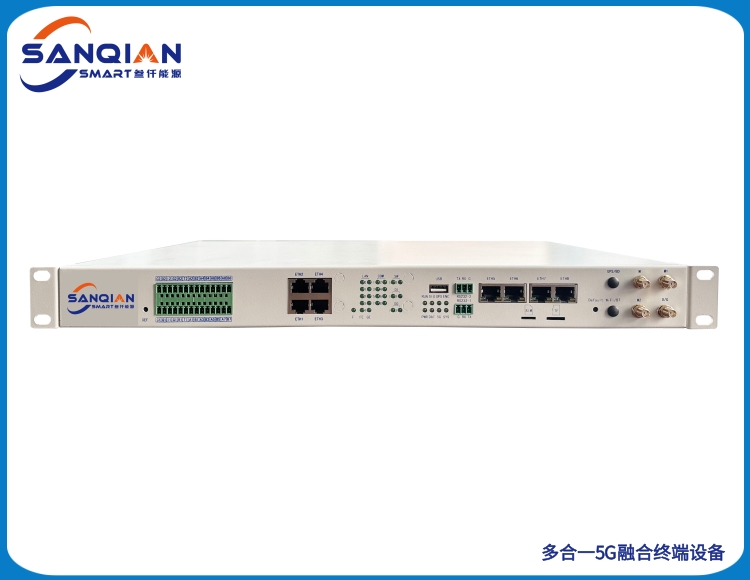
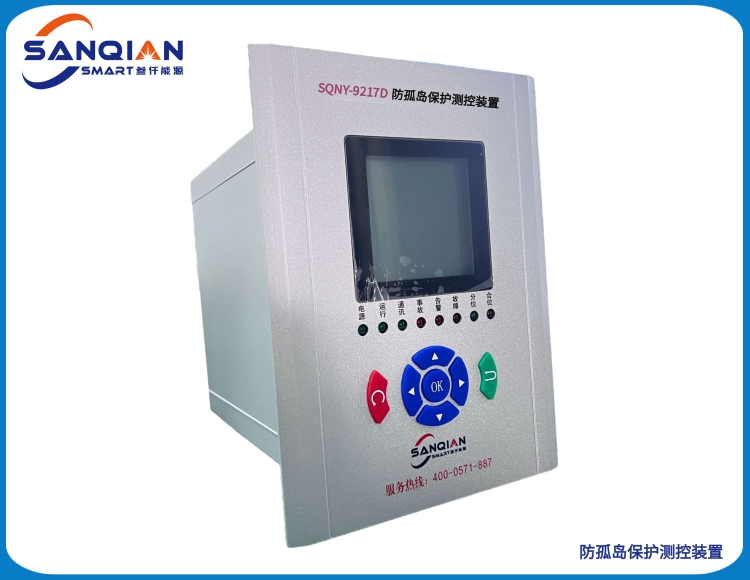
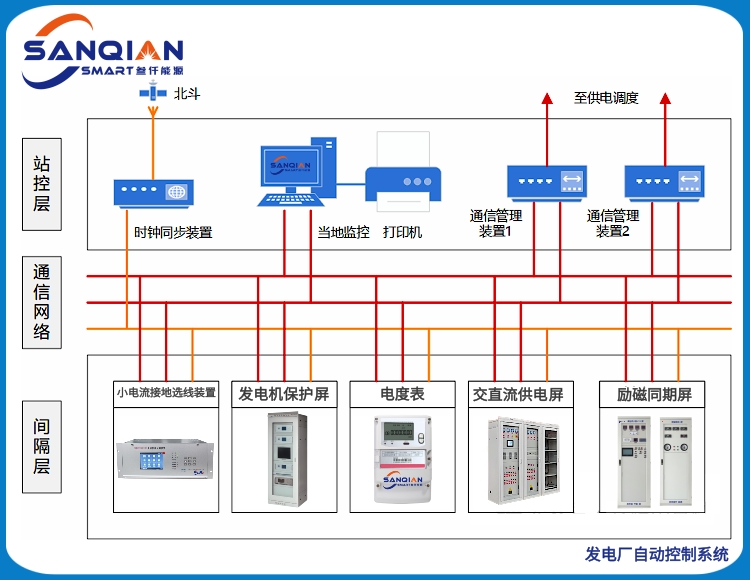
四可设备,即可观、可测、可调、可控的电力终端。它覆盖光伏并网开关、储能PCS、充电桩、台区融合终端等场景。核心任务是把分布式资源的运行状态实时上送调度主站,同时接收主站的调节指令。这条数据链路一旦被伪造或篡改,后果不是简单的数据错误——轻则指令误动,重则引发局部电网振荡。
所以“加密”不是锦上添花的功能,而是设备能否入网的前提条件。国网Q/GDW 11798.2-2018和南网相关技术规范均明确要求:四可设备与主站之间的通信必须采用国密算法进行身份认证与数据加密。SM2作为国密非对称算法的主力,承担着数字签名、密钥交换和身份鉴别的核心职责。
换句话说,没有SM2的四可设备,在调度主站眼里就是个“黑户”。
SM2加密算法在四可设备里具体干了哪几件事?
很多工程师以为SM2就是“加密传输”,这个理解太窄了。在四可设备的实际运行中,SM2主要承担三类任务,缺一不可。
第一件事:设备身份认证——证明“我是我”
四可设备上电后,第一件事是向调度主站证明自己的合法身份。这个过程依赖SM2数字签名:设备用私钥对随机挑战值签名,主站用设备公钥验签。验签通过,才允许建立通信链路。
这里的关键点在于:私钥必须存储在硬件安全模块(HSM)或安全芯片内,不能以明文形式出现在Flash或内存中。叁仟能源的四可设备采用内置国密安全芯片的方案,私钥生成、存储、运算全程不出芯片,从物理层面杜绝了私钥泄露风险。
第二件事:数据签名与验签——确保“没被改过”
四可设备上送的遥测、遥信数据,以及主站下发的遥控、遥调指令,都需要附加SM2数字签名。接收方验签失败,直接丢弃报文并告警。
这里有一个工程上容易踩的坑:SM2签名速度。纯软件实现SM2签名,在200MHz主频的MCU上单次签名耗时约15-25ms。如果四可设备需要高频上送数据(比如秒级遥测),这个速度可能成为瓶颈。叁仟能源的做法是采用硬件加速引擎,将SM2签名耗时压到3ms以内,满足实时性要求。

第三件事:密钥协商——每次会话“换把新钥匙”
四可设备与主站之间的对称密钥,不能写死在代码里。SM2密钥交换协议允许双方在不安全信道上协商出一个共享密钥,每次会话密钥不同。即使某次会话密钥被破解,也不影响历史数据和后续通信。
这个过程用表格对比更清楚:
| 功能维度 | SM2承担角色 | 缺失后果 |
|---|---|---|
| 身份认证 | 数字签名验证设备合法性 | 非法设备接入,调度主站被攻击 |
| 数据完整性 | 签名验签防篡改 | 遥测数据被伪造,调度误判 |
| 通信保密性 | 密钥交换生成会话密钥 | 报文明文传输,指令被截获 |
| 不可否认性 | 签名绑定设备身份 | 操作指令无法追溯,责任不清 |
采购四可设备时,怎么判断SM2加密做得靠不靠谱?
这个问题最实际。采购负责人不是密码学专家,但可以从几个可验证的维度去判断。
看证书:有没有国密局认可的商用密码产品认证
四可设备如果内置了加密模块,该模块应取得国家密码管理局颁发的《商用密码产品认证证书》。证书编号可以在国密局官网查询。没有这个证书,所谓的“支持SM2”基本是软件库调用,安全等级差一大截。
看密钥管理:私钥能不能被导出
这是区分“真安全”和“假安全”的分水岭。如果厂家告诉你私钥可以通过管理接口导出备份,那这个方案的安全设计存在根本缺陷。正确的做法是:私钥在安全芯片内生成,外部无法读取,只支持密文备份或密钥恢复机制。
叁仟能源的四可设备在出厂时,私钥在产线安全环境中注入并锁定,现场安装人员无法接触私钥明文。密钥更新通过主站下发的密钥更新指令完成,全程密文传输。
看实测数据:签名耗时和并发能力
让厂家提供SM2签名/验签的实测数据。关注三个指标:
- 单次签名耗时:硬件方案应低于5ms,软件方案通常超过15ms
- 并发签名能力:多路四可设备同时上送时,加密模块会不会成为瓶颈
- 密钥更新耗时:主站批量更新密钥时,设备端能否在合理时间内完成
这些数据不能只看厂家宣传册,要求提供第三方检测报告或现场测试记录。
SM2与RSA、ECC相比,在四可设备场景下优势在哪?
这个问题经常被问到。直接给结论:在同等安全强度下,SM2密钥更短、签名更快、带宽占用更低。对四可设备这种资源受限、通信带宽有限的场景,优势明显。
| 对比项 | SM2(256位) | RSA(2048位) | ECC(256位) |
|---|---|---|---|
| 安全强度 | 约128位 | 约112位 | 约128位 |
| 签名长度 | 64字节 | 256字节 | 64字节 |
| 签名速度 | 快 | 慢 | 较快 |
| 密钥生成 | 快 | 慢 | 较快 |
| 合规性 | 国密标准 | 国际标准 | 国际标准 |
注意最后一行:合规性。国网和南网的入网检测明确要求国密算法,RSA和ECC在这个场景下直接出局。这不是技术优劣问题,是准入问题。

叁仟能源在SM2加密上做了哪些工程化落地?
叁仟能源作为电力二次设备制造商,在四可设备的SM2加密实现上,有几个值得关注的工程细节。
硬件层面:安全芯片选型与产线密钥注入
选用通过国密认证的安全芯片,支持SM2/SM3/SM4全算法套件。产线配置密钥注入工装,私钥在芯片内生成后立即锁定,注入过程与设备序列号绑定,确保一机一密。密钥注入记录上传至生产管理系统,可追溯每台设备的密钥注入时间、操作人员和芯片批次。
软件层面:加密任务调度与异常处理
四可设备的CPU要同时处理采样、通信、加密、控制逻辑。叁仟能源的做法是将SM2运算卸载到独立的安全芯片,主控MCU通过SPI接口调用。加密任务采用中断+队列机制,避免阻塞关键控制任务。验签失败时,设备记录安全事件日志并主动上报主站,同时保持上一次有效指令状态,不会因为验签失败直接跳闸。
检测层面:出厂前全量SM2功能测试
每台四可设备出厂前,都要经过SM2签名/验签自动化测试。测试项包括:标准向量测试、密钥更新测试、异常签名拒绝测试、并发压力测试。测试结果存入设备档案,随货提供测试报告。
现场调试时,SM2加密常见问题有哪些?
根据叁仟能源现场服务团队的反馈,调试阶段与SM2相关的问题集中在三个方面。
问题一:证书导入失败
常见原因是证书格式不匹配。四可设备通常要求X.509格式的SM2证书,但部分厂家提供的证书是PEM格式且编码有误。建议用OpenSSL命令先验证证书链完整性,再导入设备。
问题二:签名验签偶尔失败
如果排除密钥问题,检查设备时钟。SM2证书有有效期,设备时钟偏差超过证书有效期范围,验签会失败。四可设备应支持NTP对时,且对时周期不超过1小时。
问题三:密钥更新后通信中断
密钥更新指令下发后,新旧密钥有一个切换窗口。如果主站和设备的切换时机不一致,会出现短暂通信中断。叁仟能源的设备支持密钥更新确认机制:设备收到新密钥后,用新密钥签名回传确认帧,主站确认后才废弃旧密钥。
需要定期校验SM2密钥吗?
需要。建议每年至少进行一次密钥有效性校验,检查密钥是否在有效期内、是否被意外锁定、签名功能是否正常。校验记录纳入设备运维档案。
SM2加密会影响四可设备的响应速度吗?
采用硬件加密方案时,影响可以忽略。叁仟能源实测数据显示,SM2签名耗时小于3ms,验签耗时小于5ms,对四可设备秒级遥测和毫秒级遥控的响应时间影响在1%以内。软件方案则可能带来10%以上的延迟增加。
采购时如何验证厂家SM2方案的真实性?
要求厂家提供三样东西:商用密码产品认证证书复印件、第三方检测机构出具的SM2功能测试报告、同型号设备在至少两个地市供电公司的入网验收证明。三样齐全,基本可以判断方案经过实际工程检验。
结语
四可设备的SM2加密,不是选配项,是入网通行证。从身份认证到数据签名,从密钥协商到异常处理,每一个环节都影响设备能否稳定并网、数据能否可信上送。采购和电气工程师在选型时,盯紧三件事:国密认证证书、私钥不可导出、实测签名性能。叁仟能源在这三个维度上都有可验证的工程数据支撑,欢迎带着技术问题来聊,我们拿测试报告说话。